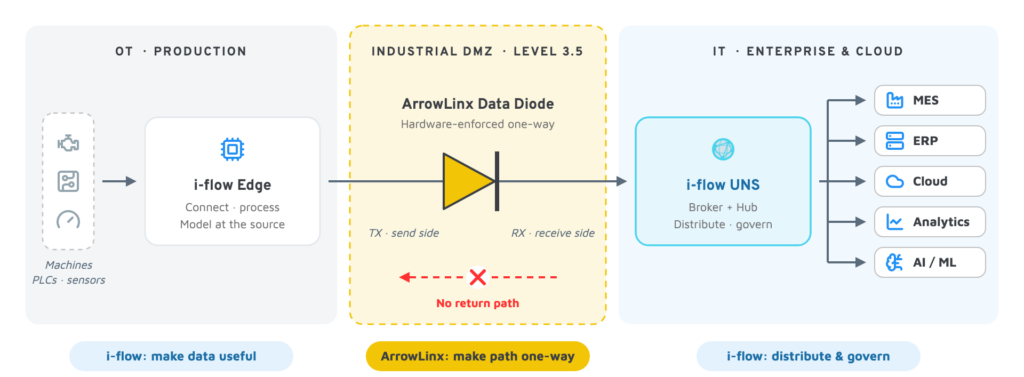
Hersteller können Produktionsdaten jedem Unternehmenssystem bereitstellen, ohne das Produktionsnetz für diese Systeme erreichbar zu machen. Eine Datendiode im Unified Namespace (UNS) macht das möglich: i-flow verbindet und modelliert Produktionsdaten direkt in der Produktion, und eine ArrowLinx-Datendiode von Allied Solutions sitzt zwischen Operational Technology (OT) und Information Technology (IT). Modellierte Daten fließen von der OT in die IT, einen Rückweg über die Grenze gibt es nicht. Dieser Artikel erklärt den Zielkonflikt zwischen Datenverfügbarkeit und OT-Sicherheit sowie die Rolle jeder Komponente. Er zeigt außerdem, warum die Kombination aus Datendiode und Unified Namespace zwei Aufgaben trennt, die oft vermischt werden. Der zweite Teil dieser Serie behandelt anschließend die detaillierte Referenzarchitektur.
Die Herausforderung: Datenverfügbarkeit vs. OT-Sicherheit
Jeder neue Konsument von Produktionsdaten fügt eine Verbindung in Richtung Werk hinzu, und jede Verbindung ist eine potenzielle Angriffsfläche. Ein Manufacturing Execution System (MES) braucht Produktionskontext, ein Enterprise Resource Planning (ERP) braucht betriebliche Ereignisse. Cloud-Plattformen brauchen Telemetrie, Analytics braucht Echtzeit- und historische Daten, und KI braucht vertrauenswürdige, kontextualisierte Informationen. Gleichzeitig muss die Produktion resilient und deterministisch bleiben und vor Vorfällen geschützt sein, die außerhalb der OT entstehen.
Ein UNS löst das Integrationsproblem: Daten werden einmal publiziert und von vielen genutzt. Wie das funktioniert, erklärt unser Artikel Was ist der Unified Namespace (UNS)?. Das Netzwerkproblem löst der UNS allein jedoch nicht. Die meisten industriellen Protokolle und Broker arbeiten bidirektional. Ein UNS, der direkt mit der Produktion verbunden ist, kann deshalb einen Weg zurück in die Produktion offenlassen.
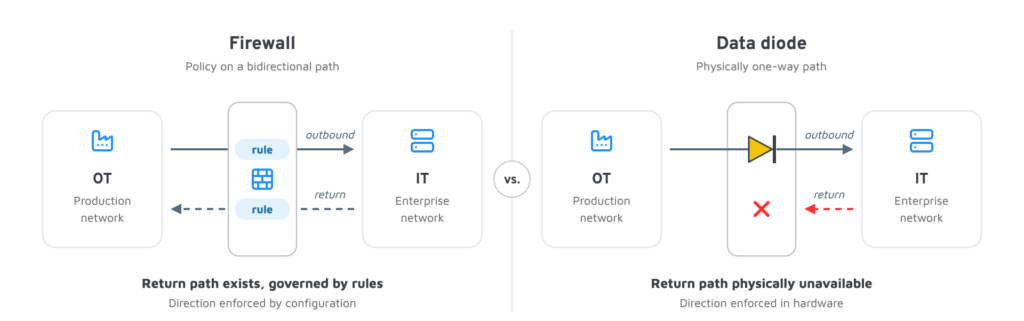
Firewall oder Datendiode?
Firewalls bleiben ein unverzichtbarer Teil von Defense in Depth. Eine Firewall ist jedoch eine Richtlinie auf einem Pfad, der Verkehr in beide Richtungen tragen kann. Wo der Geschäftsbedarf strikt einseitig ist, etwa beim Export von Telemetrie in die IT, bietet eine hardwareseitig erzwungene Datendiode eine stärkere Eigenschaft: Der Rückweg existiert nicht.
Designprinzip: Datennutzen von Netzwerkerreichbarkeit trennen
Die Kombination aus Datendiode und Unified Namespace folgt wenigen Designprinzipien. Gemeinsam legen sie fest, welche Daten die Produktion verlassen und wie die Grenze durchgesetzt wird:
- Datennutzen von Netzwerkerreichbarkeit trennen: Systeme können Produktionsdaten nutzen, ohne die Produktion erreichen zu können.
- Nur das Nötige freigeben: Produktionssysteme geben nur die Daten frei, die für geschäftliche und betriebliche Zwecke erforderlich sind.
- Modellieren vor der Nutzung: Daten werden normalisiert und kontextualisiert, bevor das Unternehmen sie nutzt.
- Explizite Grenze: Die OT/IT-Grenze ist explizit definiert und unabhängig durchsetzbar.
- Kein unnötiger Rückweg: Wo kein Rückverkehr nötig ist, schafft die Architektur keinen Rückweg, nur weil ein Protokoll ihn unterstützt.
- Defense in Depth: Die Architektur ergänzt Segmentierung, Identitätsmanagement, Patching, Endpoint-Schutz, Monitoring und sichere Betriebsverfahren, ersetzt sie aber nie.
ArrowLinx-Datendiode: technische Rolle und Kundennutzen
Die ArrowLinx-Datendiode ist ein hardwareseitig erzwungenes unidirektionales Gateway für den Informationstransfer zwischen isolierten oder unterschiedlich vertrauenswürdigen Netzen. Das zentrale Architekturkonzept ist einfach. Daten fließen von der Sendeseite (TX, OT) zur Empfangsseite (RX, IT), während der Rückweg über die Diode physisch nicht verfügbar ist.
Was die Technologie beiträgt
- Hardwareseitig erzwungene Richtung: Unidirektionaler Datentransfer an einer Netzgrenze.
- Isolation: Die geschützte OT-Umgebung ist von Rückverkehr aus dem Zielnetz isoliert.
- Geeignet für Einweg-Anwendungsfälle: Die Architektur passt zu Szenarien, in denen Datenexport nötig ist, eingehende Verbindungen aber nicht.
- Trennung der Funktionen: Daten bewegen und die Netzrichtung durchsetzen sind klar getrennte Funktionen.
- Zusätzliche Sicherheitsschicht: Die Diode ergänzt industrielle Segmentierung, Identität, Endpoint-Sicherheit, Monitoring und betriebliche Kontrollen, ersetzt sie aber nicht.
Kundennutzen
- Kleinere Angriffsfläche: Ein ansonsten unnötiger Rückweg entfällt.
- Leichter zu erklären: Produktionstechnik, IT-Sicherheit und Management können die Sicherheitsarchitektur nachvollziehen.
- Digitalisierung ohne Exponierung: Das Produktionsnetz muss nicht breit aus Unternehmens- oder Cloud-Umgebungen erreichbar werden.
- Wiederholbares Muster: Dieselbe Referenzarchitektur gilt über Werke und Produktionslinien hinweg.
Für die Sicherheitspositionierung ist ein Punkt wichtig: Eine Diode macht nicht ein ganzes Werk „unhackbar“. Vielmehr erzwingt die ArrowLinx-Grenze eine einseitige Kommunikation, die Software allein auf demselben Netzwerkpfad nicht bieten kann. Welche weiteren Maßnahmen in ein Defense-in-Depth-Konzept gehören, beschreibt unser Artikel zu sicheren UNS-Architekturen.
i-flow: Unified Namespace und industrielle Dateninfrastruktur
i-flow bietet eine modulare industrielle Datenplattform, die auf dem UNS-Konzept aufbaut. Ihre Architektur kombiniert i-flow Edge, i-flow Broker und i-flow Hub. Gemeinsam verbinden sie industrielle Quellen, verarbeiten und kontextualisieren Daten, publizieren sie über eine ereignisgesteuerte Datenschicht und verwalten verteilte Installationen zentral.
i-flow Edge
i-flow Edge ist die verteilte Laufzeitumgebung nahe der Datenquelle. Es verbindet sich mit speicherprogrammierbaren Steuerungen (SPS), OPC UA-Servern, Sensoren und anderen industriellen Systemen. Es verarbeitet Daten in Echtzeit, harmonisiert sie und modelliert sie in die UNS-Struktur, bevor sie die Produktion verlassen. Da dieselbe Plattform von der Edge bis ins Unternehmen läuft, sehen alle Konsumenten genau das Datenmodell, das an der Quelle definiert wurde. Bestehende Konnektivität wie Kepware oder ein OPC UA-Server lässt sich weiterhin als Quelle für i-flow Edge nutzen.
i-flow Broker
i-flow Broker ist die Event- und Messaging-Schicht des UNS. Er folgt dem Prinzip „einmal publizieren, überall verteilen“. Produzenten publizieren kontextualisierte Daten einmal, und beliebig viele berechtigte Konsumenten abonnieren sie ohne Punkt-zu-Punkt-Integrationen. Auf Werksebene unterstützt er MQTT und NATS. Werksübergreifend dient NATS als globales Backbone. Die Unterschiede der beiden Protokolle behandelt unser Vergleich NATS vs. MQTT.
i-flow Hub
i-flow Hub ist die zentrale Management- und Governance-Schicht. Er bietet Konfiguration, Monitoring, Zugriffskontrolle und Lifecycle-Management für verteilte i-flow Komponenten und den UNS.
Datendiode und Unified Namespace: klar getrennte Verantwortlichkeiten
ArrowLinx und i-flow adressieren komplementäre Schichten der industriellen Datenarchitektur. i-flow beantwortet die Frage: „Wie erfassen, verstehen, strukturieren und verteilen wir Produktionsdaten?“ ArrowLinx beantwortet die Sicherheitsfrage: „Wie erzwingen wir, dass Daten diese Grenze nur in eine Richtung passieren können?“ Jede Komponente hat genau eine Aufgabe. Dadurch lässt sich das Design leicht erklären, validieren und replizieren.
| Schicht | Komponente | Hauptaufgabe | Nutzen für den Kunden |
|---|---|---|---|
| Edge-Konnektivität & Modellierung | i-flow Edge | Mit SPS und Controllern verbinden; Daten verarbeiten und harmonisieren; an der Quelle modellieren | UNS-fertige Daten ab dem ersten Hop; Verarbeitung mit geringer Latenz nahe an den Maschinen |
| Sicherheitsgrenze | ArrowLinx-Datendiode | Hardwareseitig erzwungene Einweg-Übertragung von TX (OT) zu RX (IT) | Rückweg über die Grenze physisch nicht verfügbar |
| UNS / Messaging | i-flow Broker | Einmal publizieren; an viele Konsumenten verteilen | Eine geregelte Datenquelle für Werks- und Unternehmensanwendungen |
| Zentrale Governance | i-flow Hub | Die verteilte Dateninfrastruktur verwalten, überwachen und steuern | Zentrale Kontrolle, während die Verarbeitung nahe an der Produktion bleibt |
| Anwendungen | MES, ERP, Cloud, Analytics, KI | Die benötigten Informationen abonnieren | Geregelte Produktionsdaten ohne direkte Erreichbarkeit der OT |
Drei Stufen von der Maschine bis ins Unternehmen
Vereinfacht arbeitet die Kombination aus Datendiode und Unified Namespace in drei Stufen:
- Verbinden und modellieren: i-flow Edge verbindet sich auf der OT-Seite mit den benötigten Quellen und modelliert die Daten in die UNS-Struktur.
- Die Grenze einseitig passieren: Nur der benötigte ausgehende Datenstrom passiert die ArrowLinx-Datendiode in der Industrial DMZ (Level 3.5 des Purdue-Modells).
- Verteilen und steuern: Auf der IT-Seite publiziert der i-flow UNS die Daten für Werksanwendungen und werksübergreifend für ERP, Cloud, Analytics und KI. i-flow Hub steuert ihn zentral.
Daten werden modelliert, bevor sie die Grenze passieren. Nur harmonisierte, kontextualisierte Informationen verlassen die OT. Dadurch trägt die Grenze genau das, was das Unternehmen braucht, und der UNS erhält sofort nutzbare Daten. Da Konsumenten den UNS abonnieren, statt sich mit Maschinen zu verbinden, kommen neue Dashboards, Modelle oder Geschäftssysteme auf der IT-Seite hinzu. Weder die Produktion noch die Konfiguration der Diode muss sich dafür ändern.
Wie dieses Muster im Detail aussieht, zeigt der zweite Teil dieser Serie: eine Referenzarchitektur mit Datendiode über alle Purdue-Ebenen für Werke mit und ohne bestehende Kepware-Konnektivität, inklusive Datenfluss, Skalierung über mehrere Werke und zentraler Governance.
Fazit: Die Fabrik vernetzen, ohne Angriffswege zu öffnen
Industrielle Digitalisierung erfordert keinen Kompromiss zwischen Datenverfügbarkeit und OT-Isolation. Eine Datendiode im Unified Namespace macht Produktionsinformationen breit verfügbar. Gleichzeitig bleiben die Produktion und die Systeme, die ihre Daten nutzen, strikt getrennt. i-flow macht industrielle Daten nutzbar. ArrowLinx macht den Datenpfad einseitig. Gemeinsam bauen sie eine sichere Brücke von den Produktionsdaten zum Unified Namespace, ohne eine Netzwerkbrücke zurück in die Produktion.
Drei zentrale Erkenntnisse
- Ein UNS löst die Integration, nicht die Netzrichtung: Die Verteilung nach dem Prinzip „einmal publizieren“ ersetzt Punkt-zu-Punkt-Schnittstellen. Wo der Geschäftsbedarf strikt einseitig ist, braucht es trotzdem eine hardwareseitig erzwungene Grenze.
- Klare Trennung der Verantwortlichkeiten: i-flow übernimmt Konnektivität, Modellierung, Publikation und Governance. Die ArrowLinx-Datendiode erzwingt die Richtung des Datenflusses zwischen OT und IT.
- Erst modellieren, dann übertragen: Da i-flow Edge die Daten an der Quelle modelliert, passieren nur die benötigten Informationen die Diode. Sie kommen sofort nutzbar im UNS an.
Die Kombination aus Datendiode und Unified Namespace ist kein vollständiges Cybersecurity-Programm. Sie ist eine klar definierte, durchsetzbare Schicht innerhalb einer Defense-in-Depth-Architektur. Der nächste Artikel dieser Serie beschreibt die Referenzarchitektur im Detail.
Über Allied Solutions: Allied Solutions (Allied Solutions Pte Ltd) ist ein Unternehmen für industrielle Automatisierung, digitale Fertigung und OT-Cybersicherheit mit Hauptsitz in Singapur und Niederlassungen in Vietnam, Malaysia und China. Im Zentrum seines OT-Cybersecurity-Portfolios steht die ArrowLinx-Datendiode, ein hardwareseitig erzwungenes unidirektionales Gateway mit Common-Criteria-Zertifizierung nach EAL4+. Mit mehr als 25 Jahren Erfahrung in industriellen Umgebungen unterstützt das Unternehmen Hersteller, Versorger und Betreiber kritischer Infrastrukturen dabei, ihren Betrieb sicher zu modernisieren: von industrieller Datenkonnektivität, MES und Industrial Analytics bis zum Schutz der OT-Netze, auf denen dieser Betrieb läuft.